A07:2025 Authentication Failures: la sicurezza del login
Brute force, credential stuffing, session fixation, MFA: il nuovo nome
Nel 2021 questa voce si chiamava «Identification and Authentication Failures». Nel 2025 OWASP l'ha rinominata in «Authentication Failures», un cambio di nome che, dichiara OWASP stessa, riflette più accuratamente le 36 CWE mappate in questa categoria. Il tema resta lo stesso: far credere al sistema che un attaccante sia un utente legittimo.
È la differenza tra un buttafuori che controlla il documento di ogni singola persona alla porta, e uno che lascia entrare chiunque abbia una tessera con una foto vagamente somigliante. Il login è quel controllo, e ogni scorciatoia in quel processo è una porta lasciata socchiusa.
1. Credential stuffing: non serve indovinare, basta riciclare
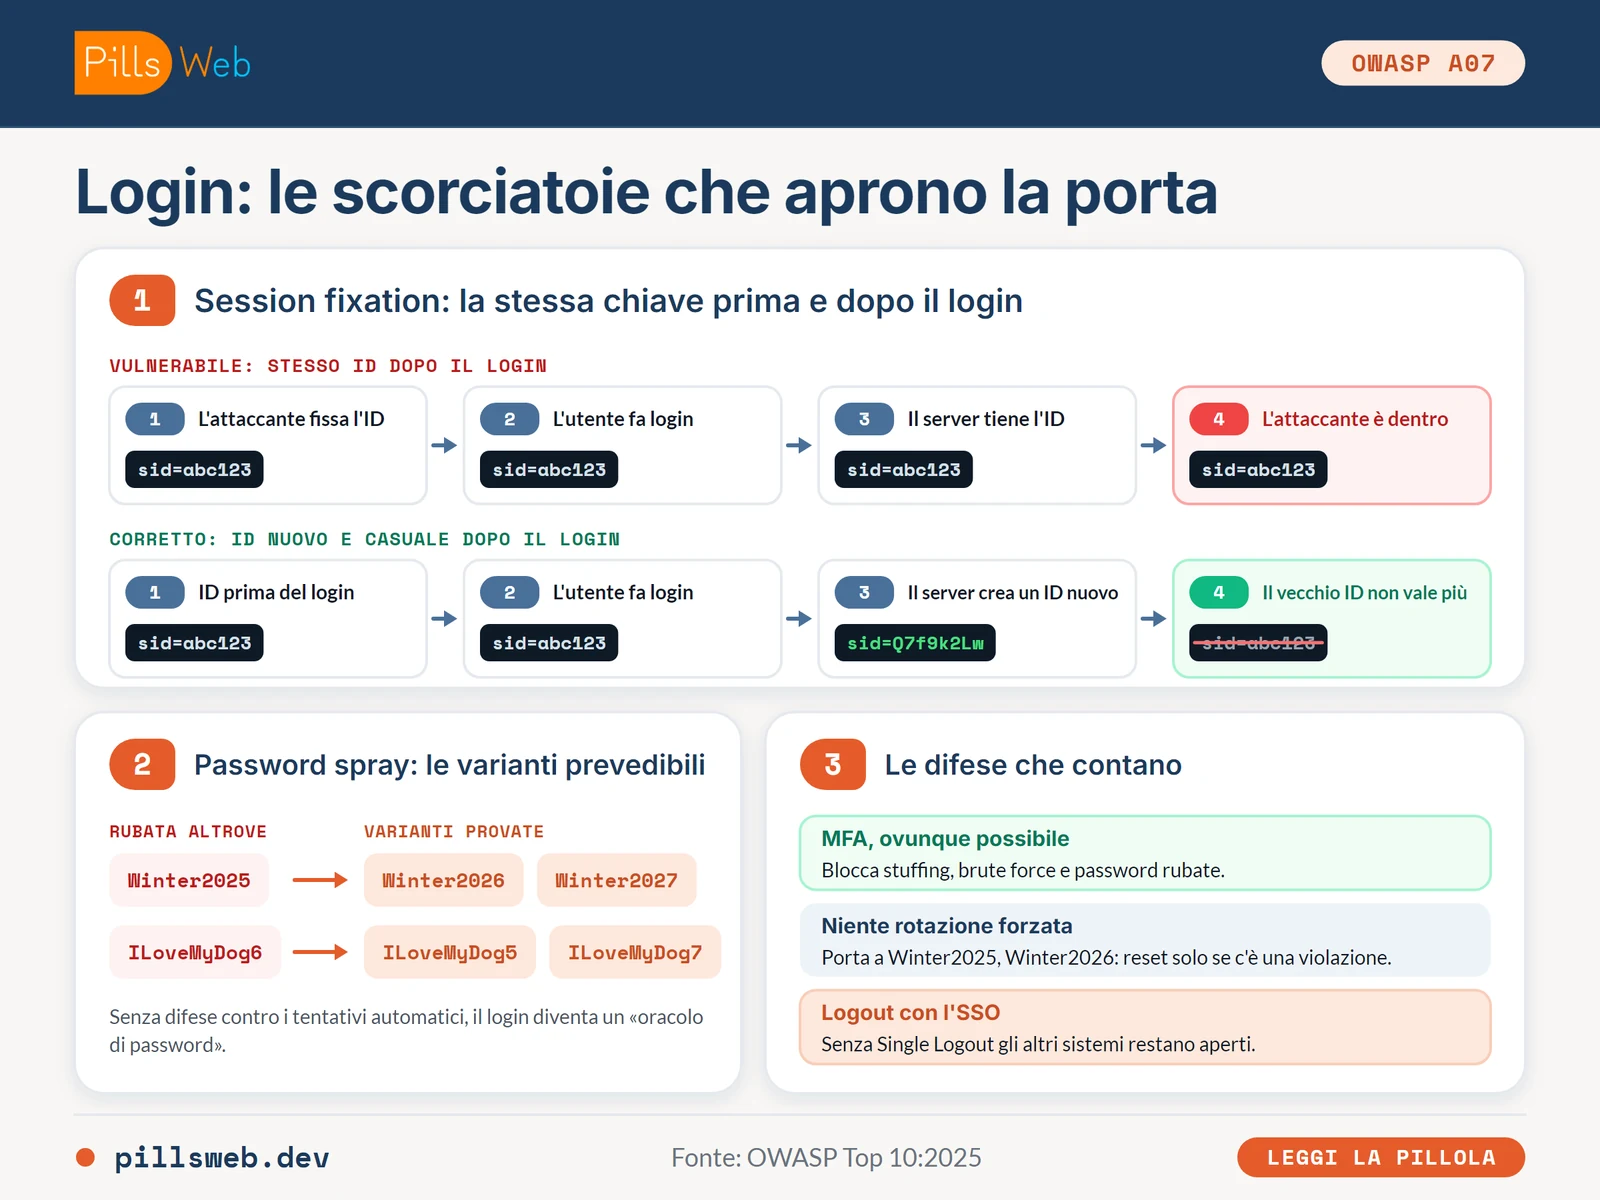
Il credential stuffing usa liste di combinazioni utente/password già rubate altrove: funziona perché troppe persone riusano la stessa password su più siti. OWASP descrive una variante più recente e più efficace, l'hybrid credential stuffing (o password spray), dove l'attaccante non prova solo la password rubata, ma anche le sue variazioni prevedibili.
// Se la password rubata era 'Winter2025', l'attaccante prova anche:
Winter2026
Winter2027

// Se era 'ILoveMyDog6', prova anche:
ILoveMyDog5
ILoveMyDog7
Senza protezioni contro attacchi automatizzati, l'applicazione diventa, nelle parole di OWASP, un «oracolo di password»: uno strumento che conferma o smentisce, tentativo dopo tentativo, se una credenziale è valida.
2. Session fixation: la stessa chiave prima e dopo il login
Una debolezza specifica, elencata da OWASP tra le condizioni di vulnerabilità: riutilizzare lo stesso identificatore di sessione prima e dopo l'autenticazione. Se un attaccante conosce (o ha impostato lui stesso) l'ID di sessione prima che l'utente faccia login, e quell'ID resta identico dopo, l'attaccante eredita automaticamente la sessione autenticata.
La difesa raccomandata da OWASP: un gestore di sessione server-side che genera un nuovo ID casuale ad alta entropia subito dopo il login riuscito, sempre diverso da quello usato prima.
3. Il logout che non chiude tutto: il caso SSO
Uno scenario ufficiale, particolarmente concreto: con il Single Sign-On (un login che apre insieme più sistemi, come email, documenti e chat), il logout spesso chiude solo il sistema corrente, non gli altri, se manca un vero Single Logout. Chi usa un computer condiviso e chiude semplicemente la scheda del browser, invece di premere «esci», lascia gli altri sistemi ancora autenticati per chi arriva dopo.
4. MFA prima di tutto, e un consiglio controintuitivo sulla rotazione
La prima raccomandazione ufficiale, ovunque possibile: attivare l'autenticazione a più fattori, per bloccare credential stuffing, brute force e riuso di credenziali rubate.
Un punto meno intuitivo, ma esplicito nel testo ufficiale: OWASP raccomanda di non forzare la rotazione periodica delle password (cambiala ogni 90 giorni, e simili), allineandosi alle linee guida NIST 800-63B. La rotazione forzata si è dimostrata controproducente: spinge le persone a scegliere password progressivamente più deboli e prevedibili, esattamente il pattern «Winter2025 → Winter2026» visto sopra. Il reset forzato va riservato al momento in cui si sospetta davvero una violazione.
In sintesi
Il filo conduttore, ancora una volta: l'autenticazione non fallisce quasi mai per un attacco sofisticato, ma per scorciatoie apparentemente innocue nel processo, come un ID di sessione riciclato, un logout parziale, o una regola di sicurezza (la rotazione forzata) che in realtà indebolisce ciò che dovrebbe proteggere.
Commenti (0)
Registrati per commentare, fare domande e proporre l'argomento della prossima pillola (oppure accedi se hai già un account).
Nessun commento. Sii il primo a scrivere qualcosa.